DI licencija suteikia protą, bet ne rankas. Sužinokite, kaip MCP serveriai saugiai sujungia jūsų įmonės duomenis ir įrankius su DI agentais.
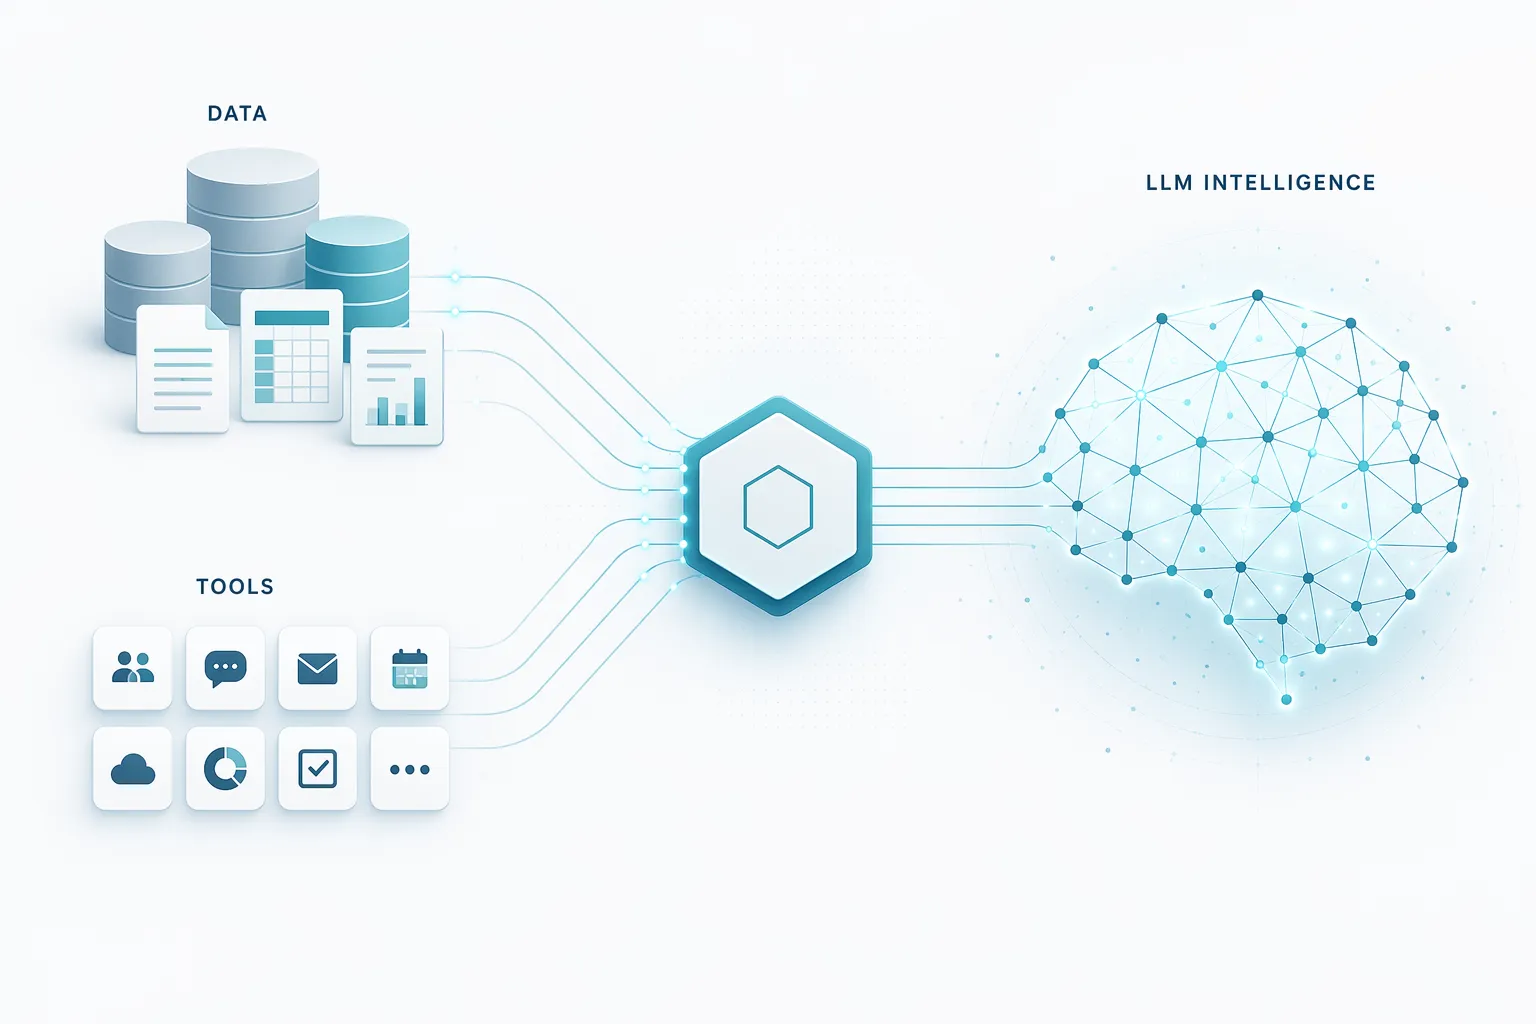
Galite įsigyti pažangiausią rinkoje esantį modelį, tačiau jis vis tiek neperskaitys jūsų sąskaitų, neatnaujins kliento įrašo ir neištrauks skaičiaus iš jūsų ERP sistemos. Tarp galingo modelio ir naudingo agento slypi integracijos problema, kurią dar visai neseniai kiekviena įmonė spręsdavo nuo nulio. Model Context Protocol – tai standartas, kuris šią užduotį gerokai supaprastina.
Pažangiausio modelio prenumerata jums suteikia protą, bet ne rankas. Modelis geba planuoti, apibendrinti ir priimti sprendimus, tačiau pats negali pasiekti jūsų sistemų ir imtis veiksmų. Asistentą agentu paverčia būtent ryšys tarp modelio ir jūsų duomenų – o šį ryšį reikia sukurti.
Iki šiol tai buvo daroma nepatogiai. Kiekvienai dirbtinio intelekto (DI) programai, kuri turėjo pasiekti duomenų šaltinį, reikėjo atskiros jungties, o kiekvienas naujas šaltinis darbo tik daugino. Jei senuoju būdu jungiate M programų su N sistemų, gaunate M×N atskirų integracijų, kurias reikia sukurti ir prižiūrėti. Tai vadinamoji M×N problema.
Kiekviena jungtis – tai kodas, kurį kažkam reikia parašyti, apsaugoti ir prižiūrėti, kad jis veiktų ir pasikeitus pačiai sistemai. Būtent todėl tiek daug DI bandomųjų projektų taip ir neperžengia demonstracijos etapo. Izoliuotoje aplinkoje modelis sužavi, bet vėliau atsitrenkia į realybę: daugybė vidinių sistemų ir jokio standartinio kelio prie jų.
Model Context Protocol šią problemą gerokai supaprastina: jungtį sukuriate vieną kartą, o ja gali naudotis bet kuri standartą palaikanti DI programa.
MCP (Model Context Protocol) – tai atviras standartas, jungiantis DI programas su išoriniais duomenimis, įrankiais ir darbo procesais. Jį sukūrė bendrovė „Anthropic“ ir viešai paskelbė 2024 m. lapkričio 25 d. Pati „Anthropic“ MCP vadina „USB-C jungtimi dirbtiniam intelektui“: vienas standartinis lizdas, per kurį bet kuris modelis gali prisijungti prie bet kurios sistemos, be atskiro kabelio kiekvienai porai.
Svarbu ir tai, kad MCP nepriklauso vienam tiekėjui. 2025 m. kovą MCP savo produktuose, įskaitant „ChatGPT“ kompiuterio programą, pradėjo naudoti „OpenAI“, o 2025 m. balandį – „Google DeepMind“. Visos trys pirmaujančius modelius kuriančios organizacijos dabar kalba ta pačia integracijų kalba, todėl MCP – patikimas pagrindas integracijoms kurti jau šiandien.
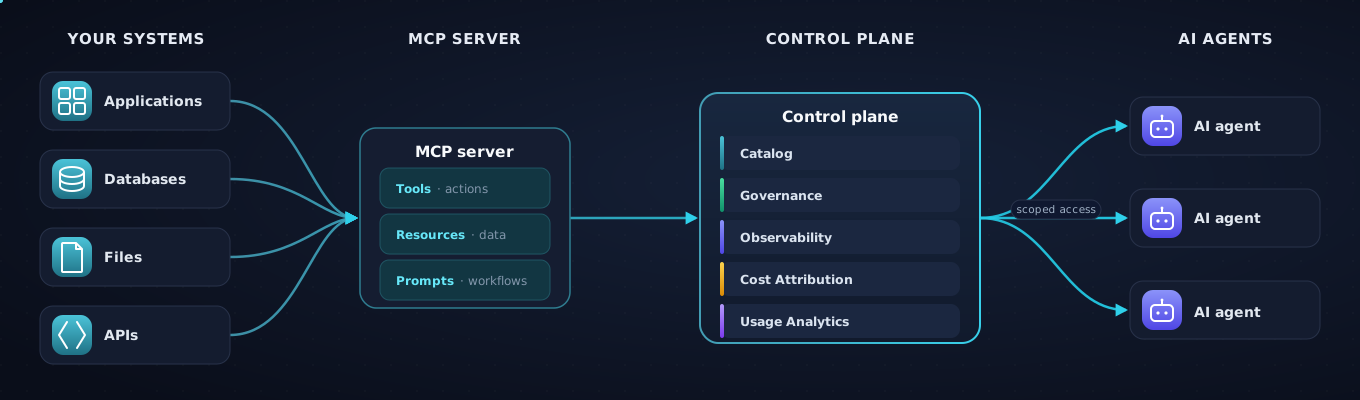
Schemoje pavaizduotas valdymo sluoksnis nėra bazinio MCP protokolo dalis – tai papildomas „Kern Mind“ kuriamas sluoksnis. Apie jį plačiau skyriuje „Kur prisideda Kern Mind“.
MCP ryšį sudaro trys dalys. Pagrindinė programa (angl. host) – tai pati DI programa, t. y. agentas. Joje veikia vienas ar keli klientai – po vieną kiekvienam ryšiui. Kiekvienas klientas bendrauja su MCP serveriu, kuris agentui suprantama forma suteikia prieigą prie realios sistemos. Pagrindinė programa ir serveris keičiasi pranešimais per JSON-RPC 2.0 – lengvą, plačiai žinomą nuotolinio procedūrų iškvietimo protokolą, todėl pats duomenų perdavimas sąmoningai paliktas labai paprastas.
Serveris suteikia trijų rūšių galimybes. Įrankiai (angl. tools) – tai veiksmai, kuriuos agentas gali atlikti: išrašyti sąskaitą, išsiųsti el. laišką, patikrinti užsakymo būseną. Ištekliai (angl. resources) – tai duomenys, kuriuos agentas gali skaityti: dokumentas, duomenų bazės įrašas, failas. Šablonai (angl. prompts) – tai serverio siūlomi pakartotinai naudojami darbo scenarijai konkrečioms užduotims atlikti. Šis žodynas sąmoningai nedidelis – būtent todėl vienas agentas gali dirbti su dešimtimis serverių be jokių atskirų integracijų.
Ypač svarbus yra saugumas. Standartizuota praktika – OAuth 2.1 su aiškiai apibrėžta, ribota prieiga: pavyzdžiui, raktas, leidžiantis agentui skaityti sąskaitas, bet neleidžiantis jam trinti klientų. Per tas pačias prieigos sritis (angl. scopes) užtikrinama ir duomenų atskirtis tarp naudotojų grupių (angl. multi-tenant isolation): A komandos agentas niekada nepasieks B komandos duomenų, o šią ribą prižiūri pats serveris.
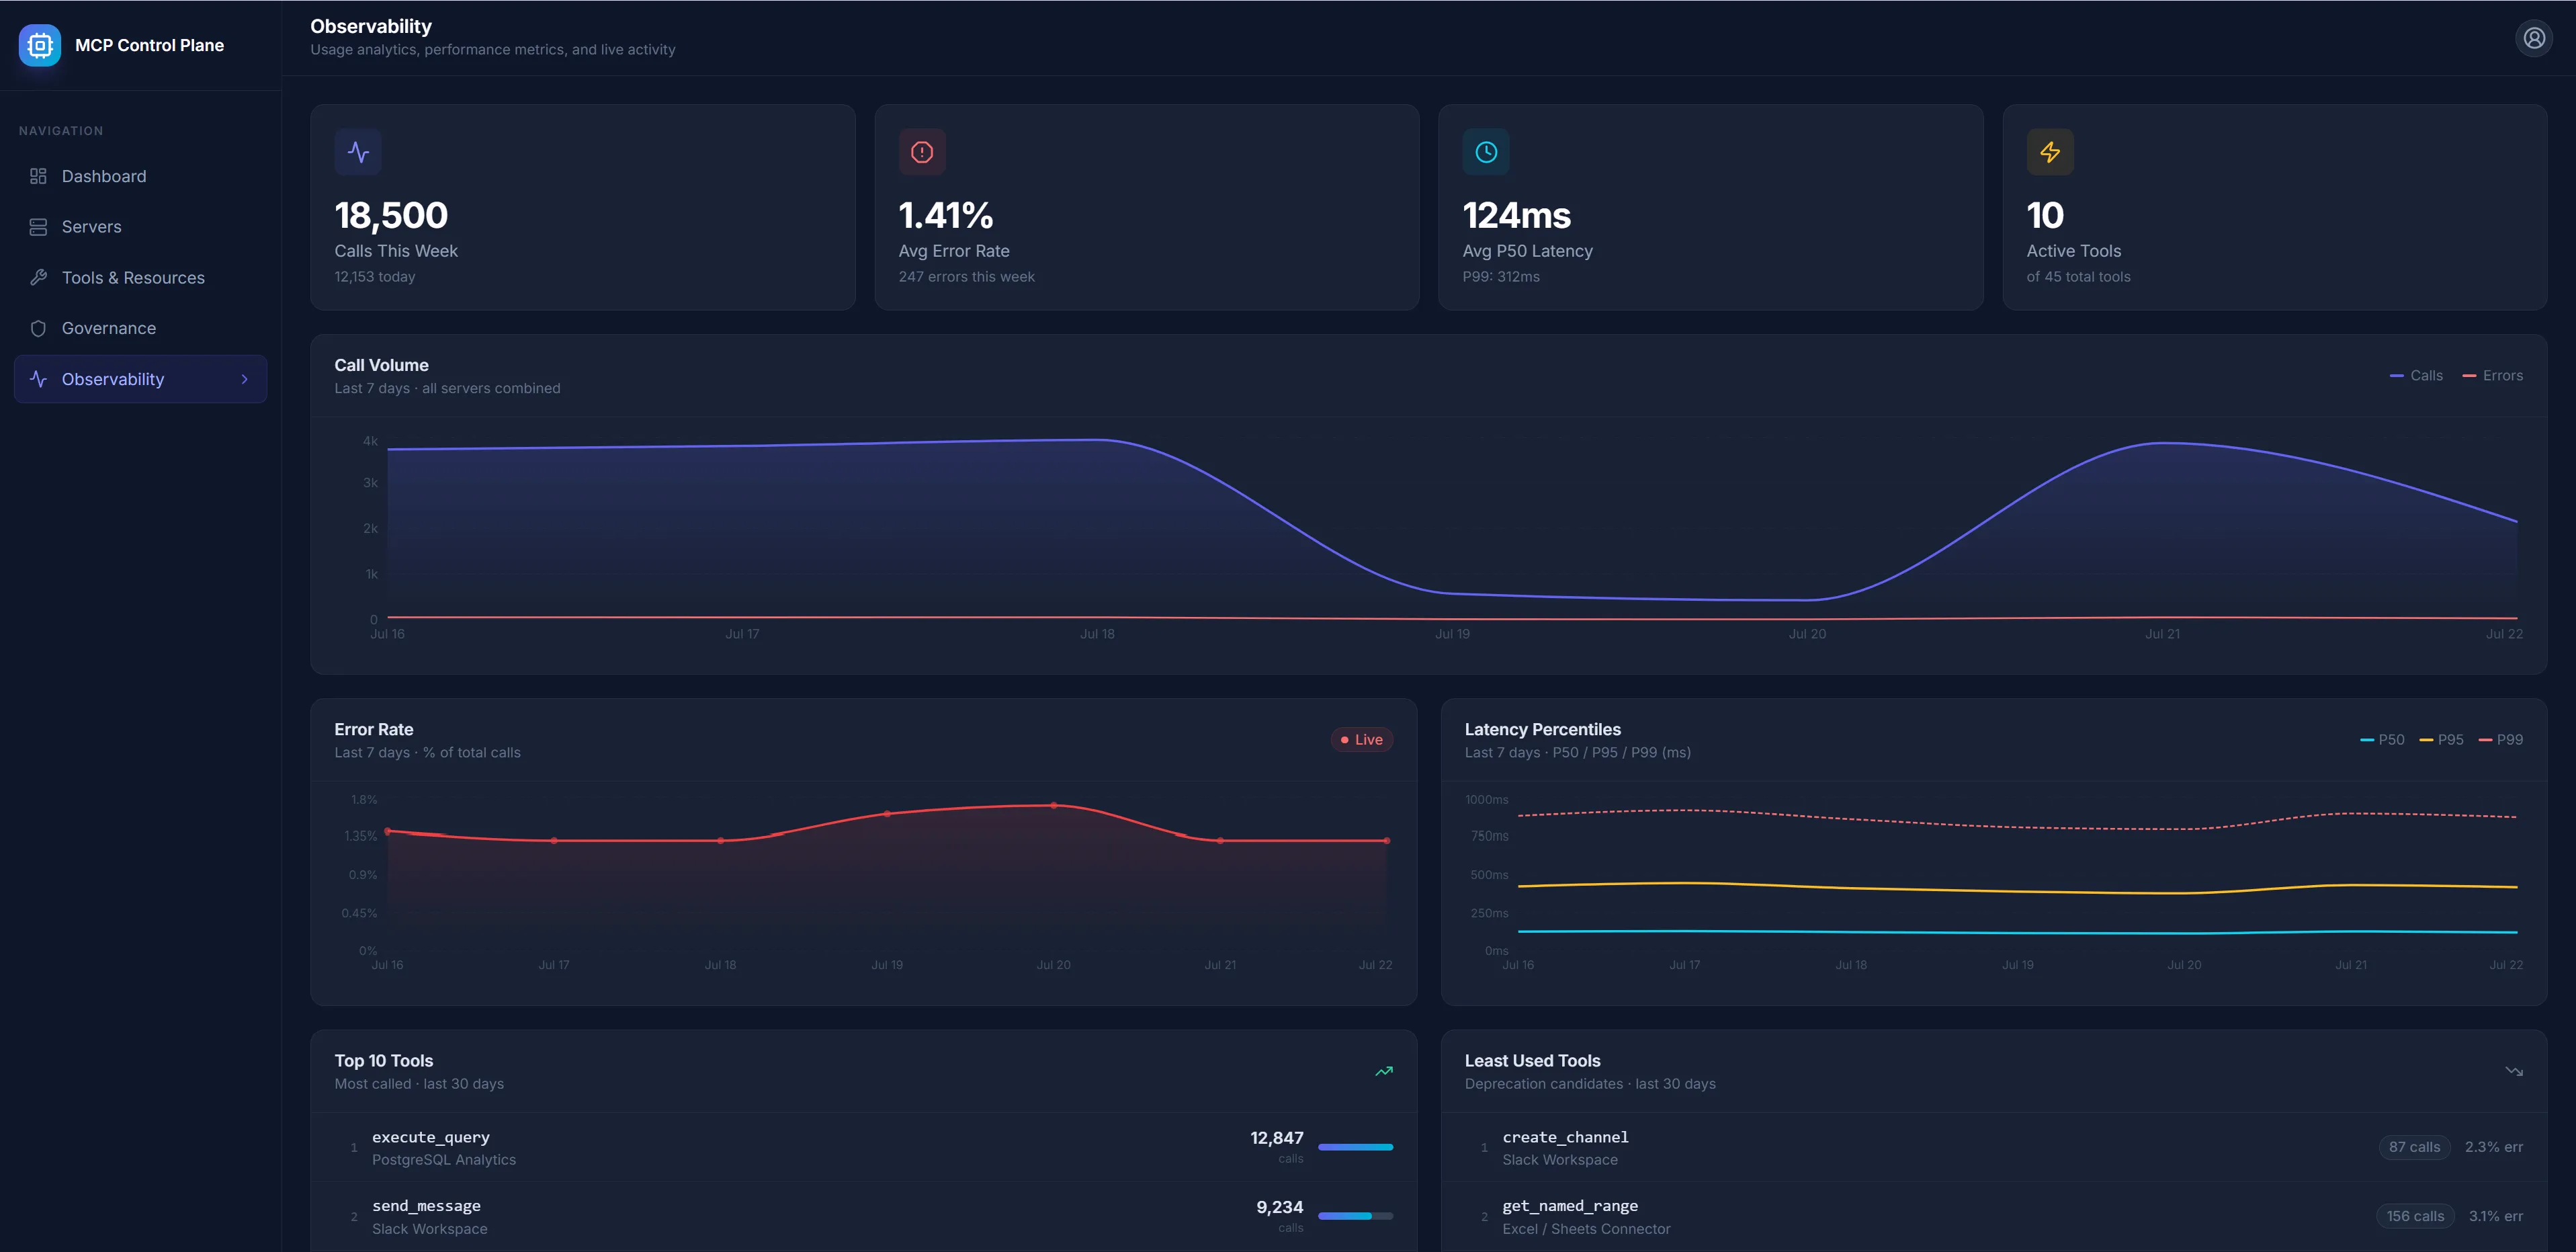
Tačiau autorizacija – tik pusė darbo. Realūs serveriai vėluoja, riboja užklausų skaičių ir kartais grąžina klaidas. Agentas, kuris nepavykusią užklausą palaiko sėkminga, gali nepastebimai sugadinti jūsų duomenis, todėl būtini pakartotiniai bandymai ir užklausų laiko limitai. Reikia ir stebėjimo (angl. observability): kiekviena įrankio užklausa registruojama ir atsekama, kad galėtumėte atsakyti, „kuris agentas, ką, kurioje sistemoje ir kada padarė“.
Protokolas standartizuoja techninį pagrindą. Tačiau jis nesprendžia, kam ką leidžiama daryti, kaip tai audituosite ir kaip seksite sąnaudas – o didelėse sistemose būtent šie klausimai tampa svarbiausi.
Dirbame dviem lygmenimis. Pirma, projektuojame, kuriame ir prižiūrime pačius MCP serverius: kuriame individualius serverius jūsų vidinėms sistemoms ir prijungiame oficialius ar SaaS paslaugų tiekėjų serverius. Būtent šis sluoksnis jūsų ERP, CRM, duomenų bazes ir skaičiuokles paverčia tuo, kuo agentas iš tiesų gali naudotis – su saugumu ir kontrole, numatytais iš anksto, o ne prilipdytais vėliau.
Antra, galime suprojektuoti ir sukurti valdymo sluoksnį (angl. control plane) – kontroliuojamus vartus prieš serverius, per kuriuos kiekvienas agentas jūsų sistemas pasiekia vienu prižiūrimu keliu. Šis sluoksnis atsako į tikrąjį technologijų vadovo (CTO) klausimą: kaip visa tai saugiai valdyti, kai komandų ir agentų daugėja, ir neprarasti kontrolės? Jį pritaikome pagal kliento poreikius – su didesniu ar mažesniu funkcijų rinkiniu.
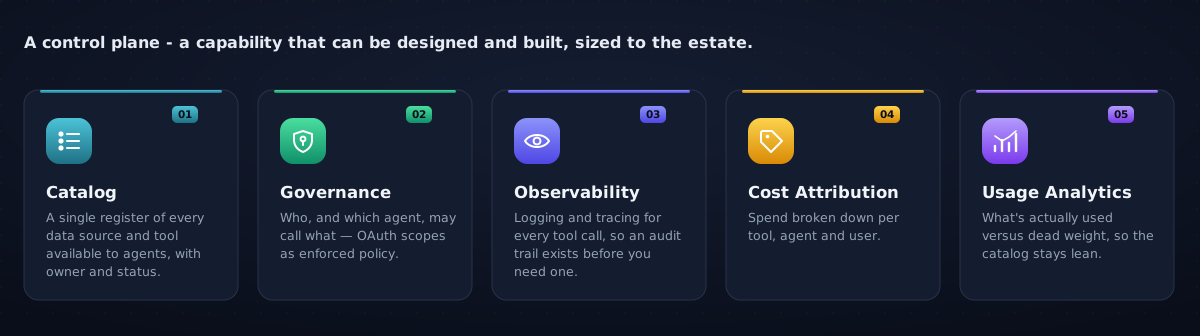
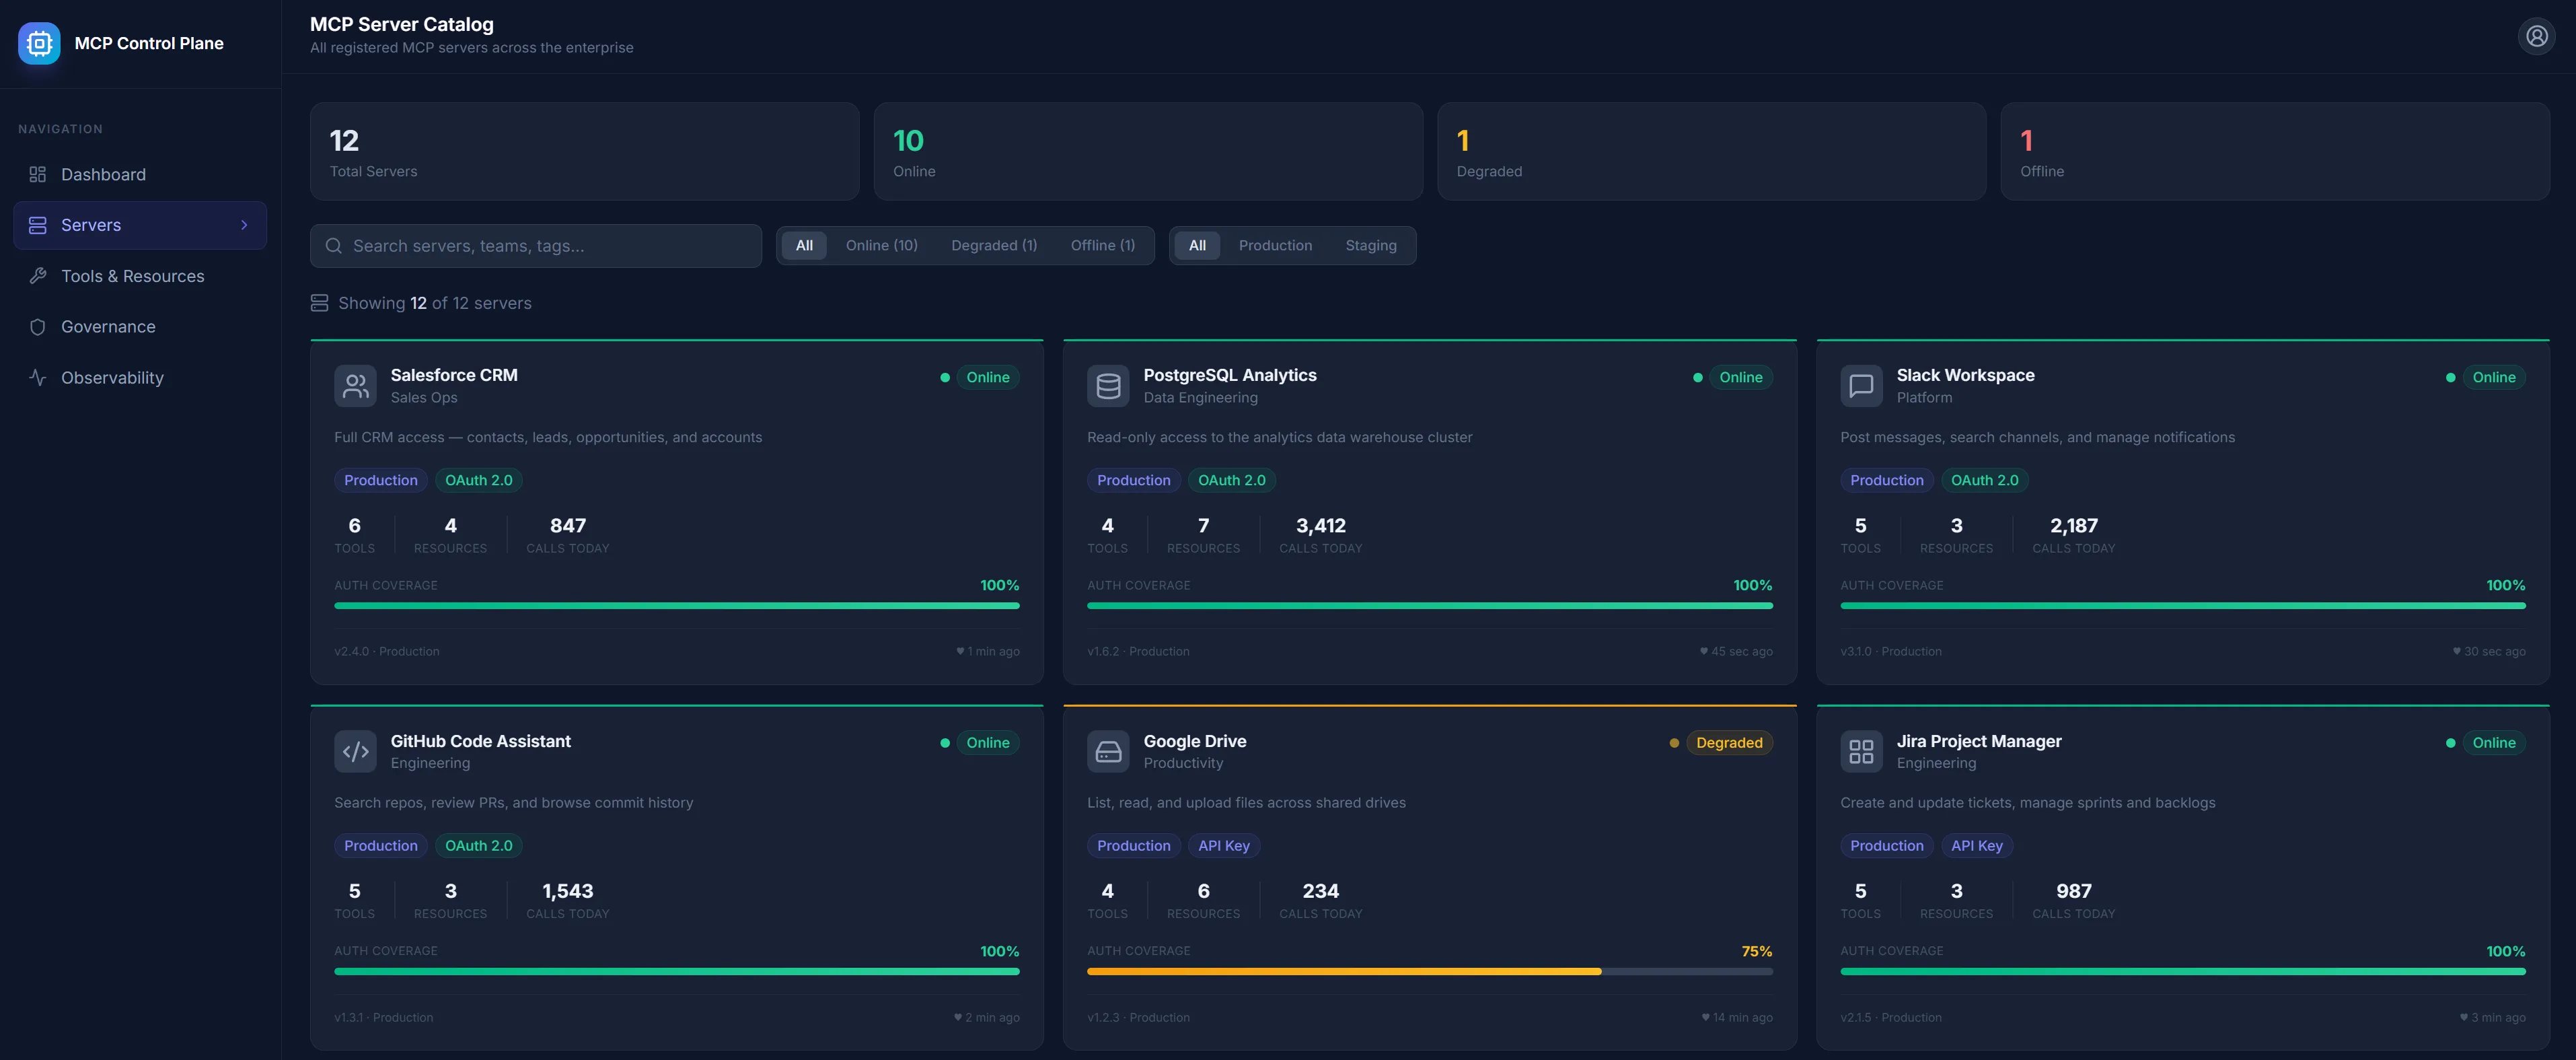
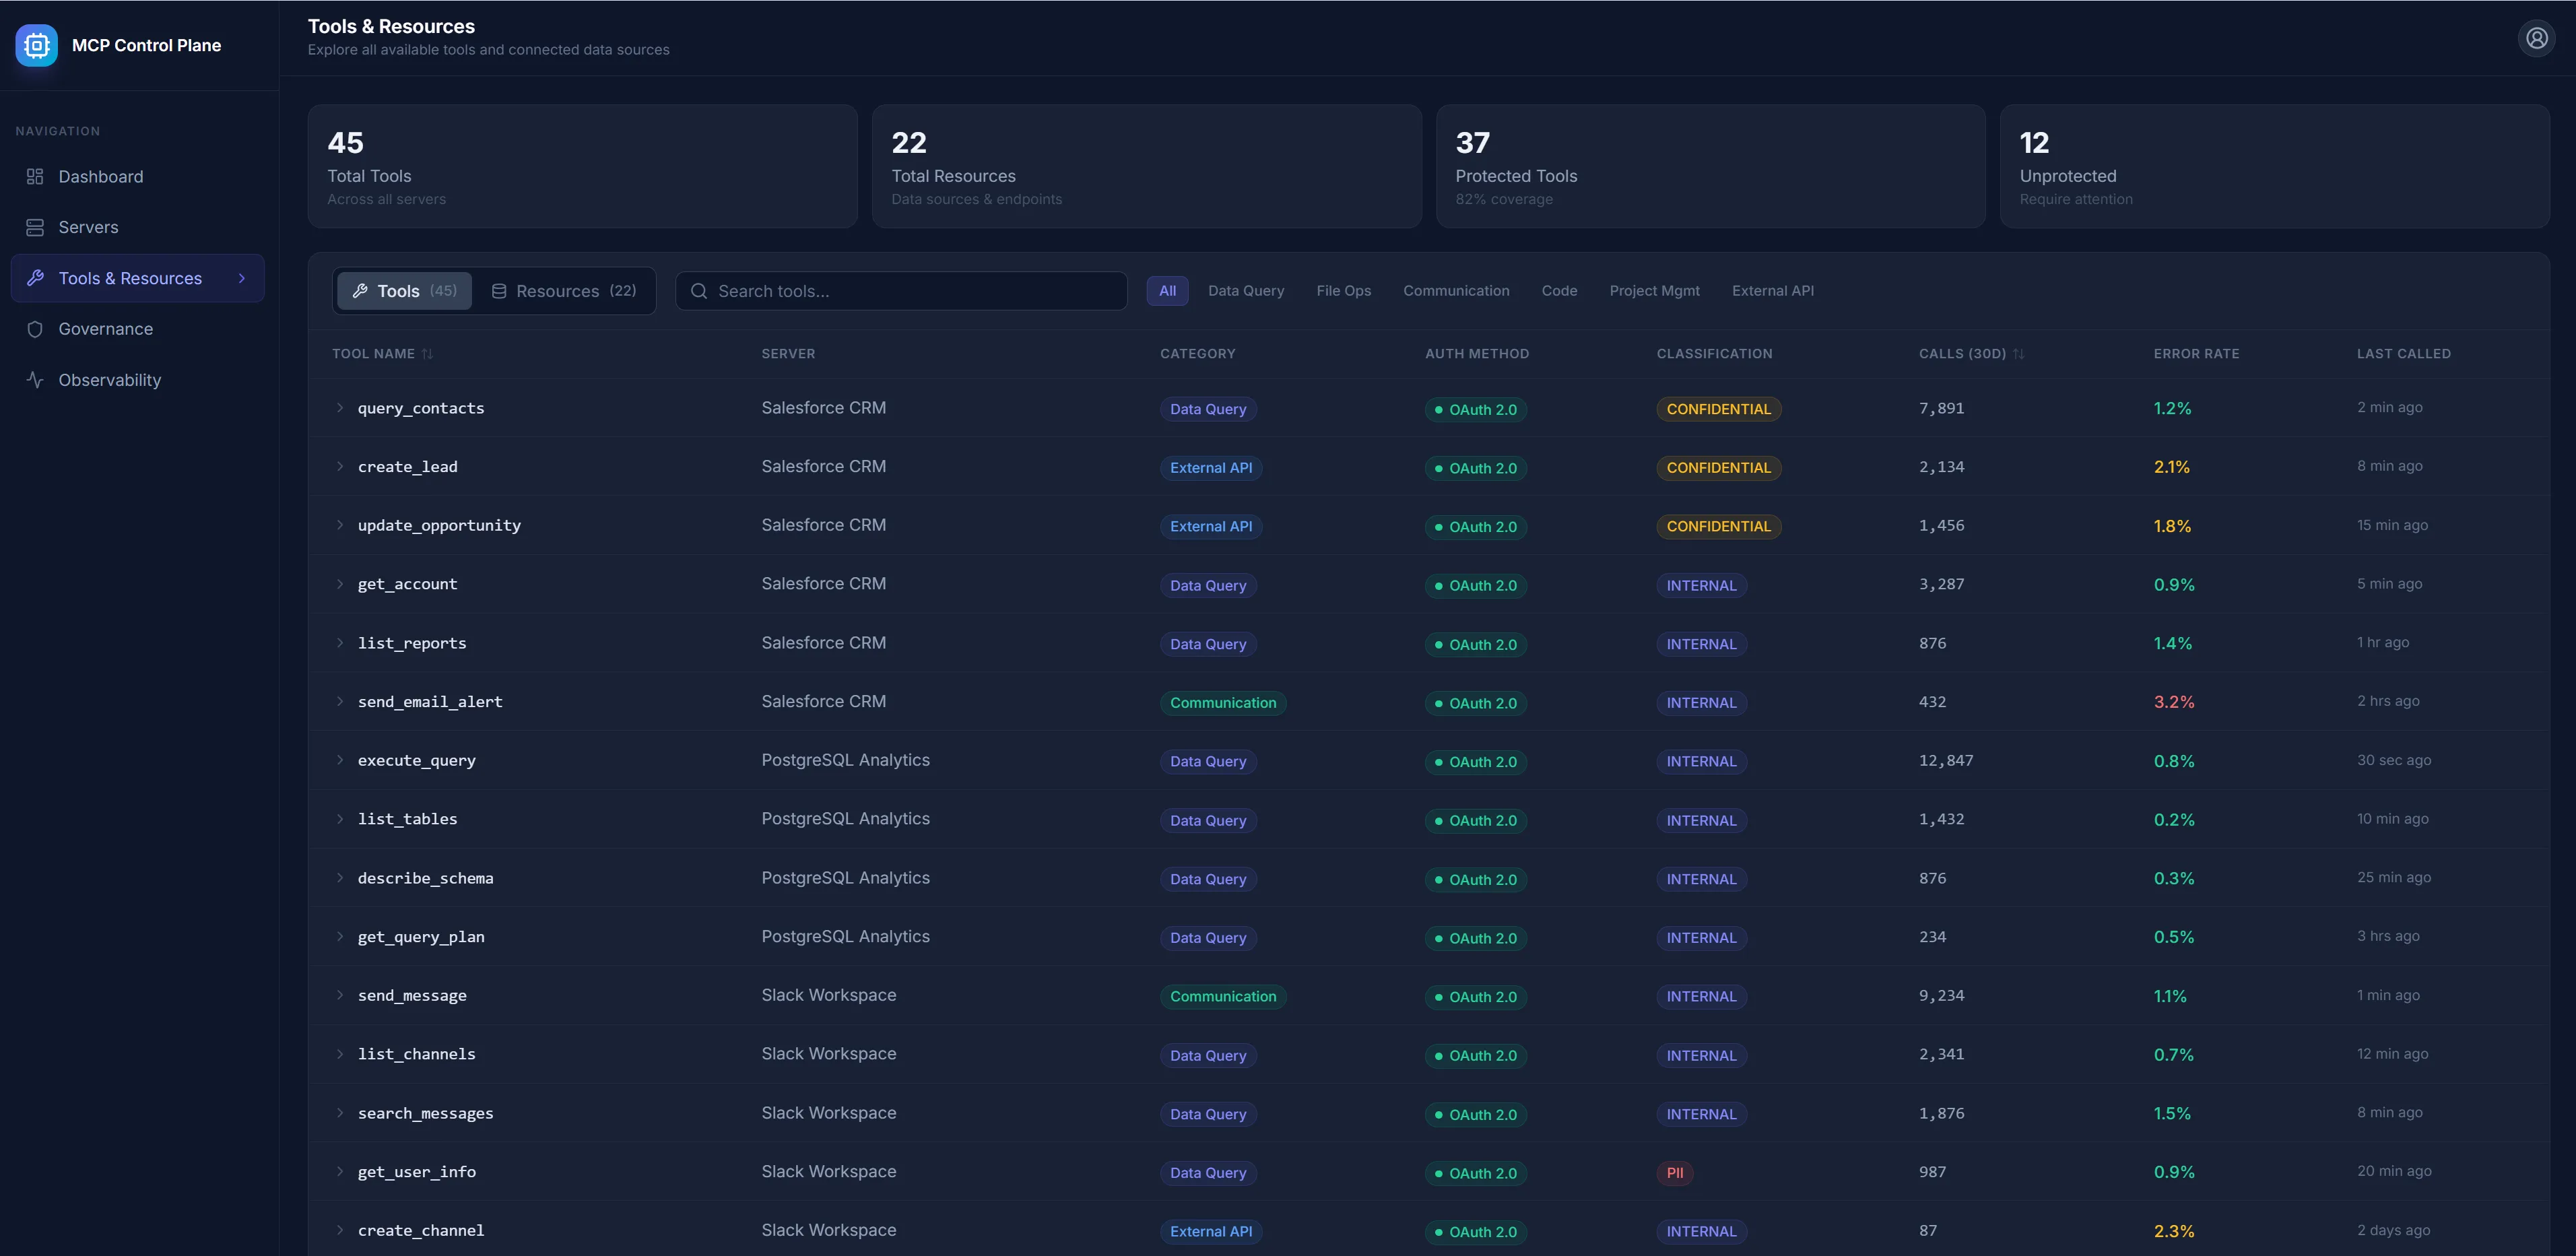
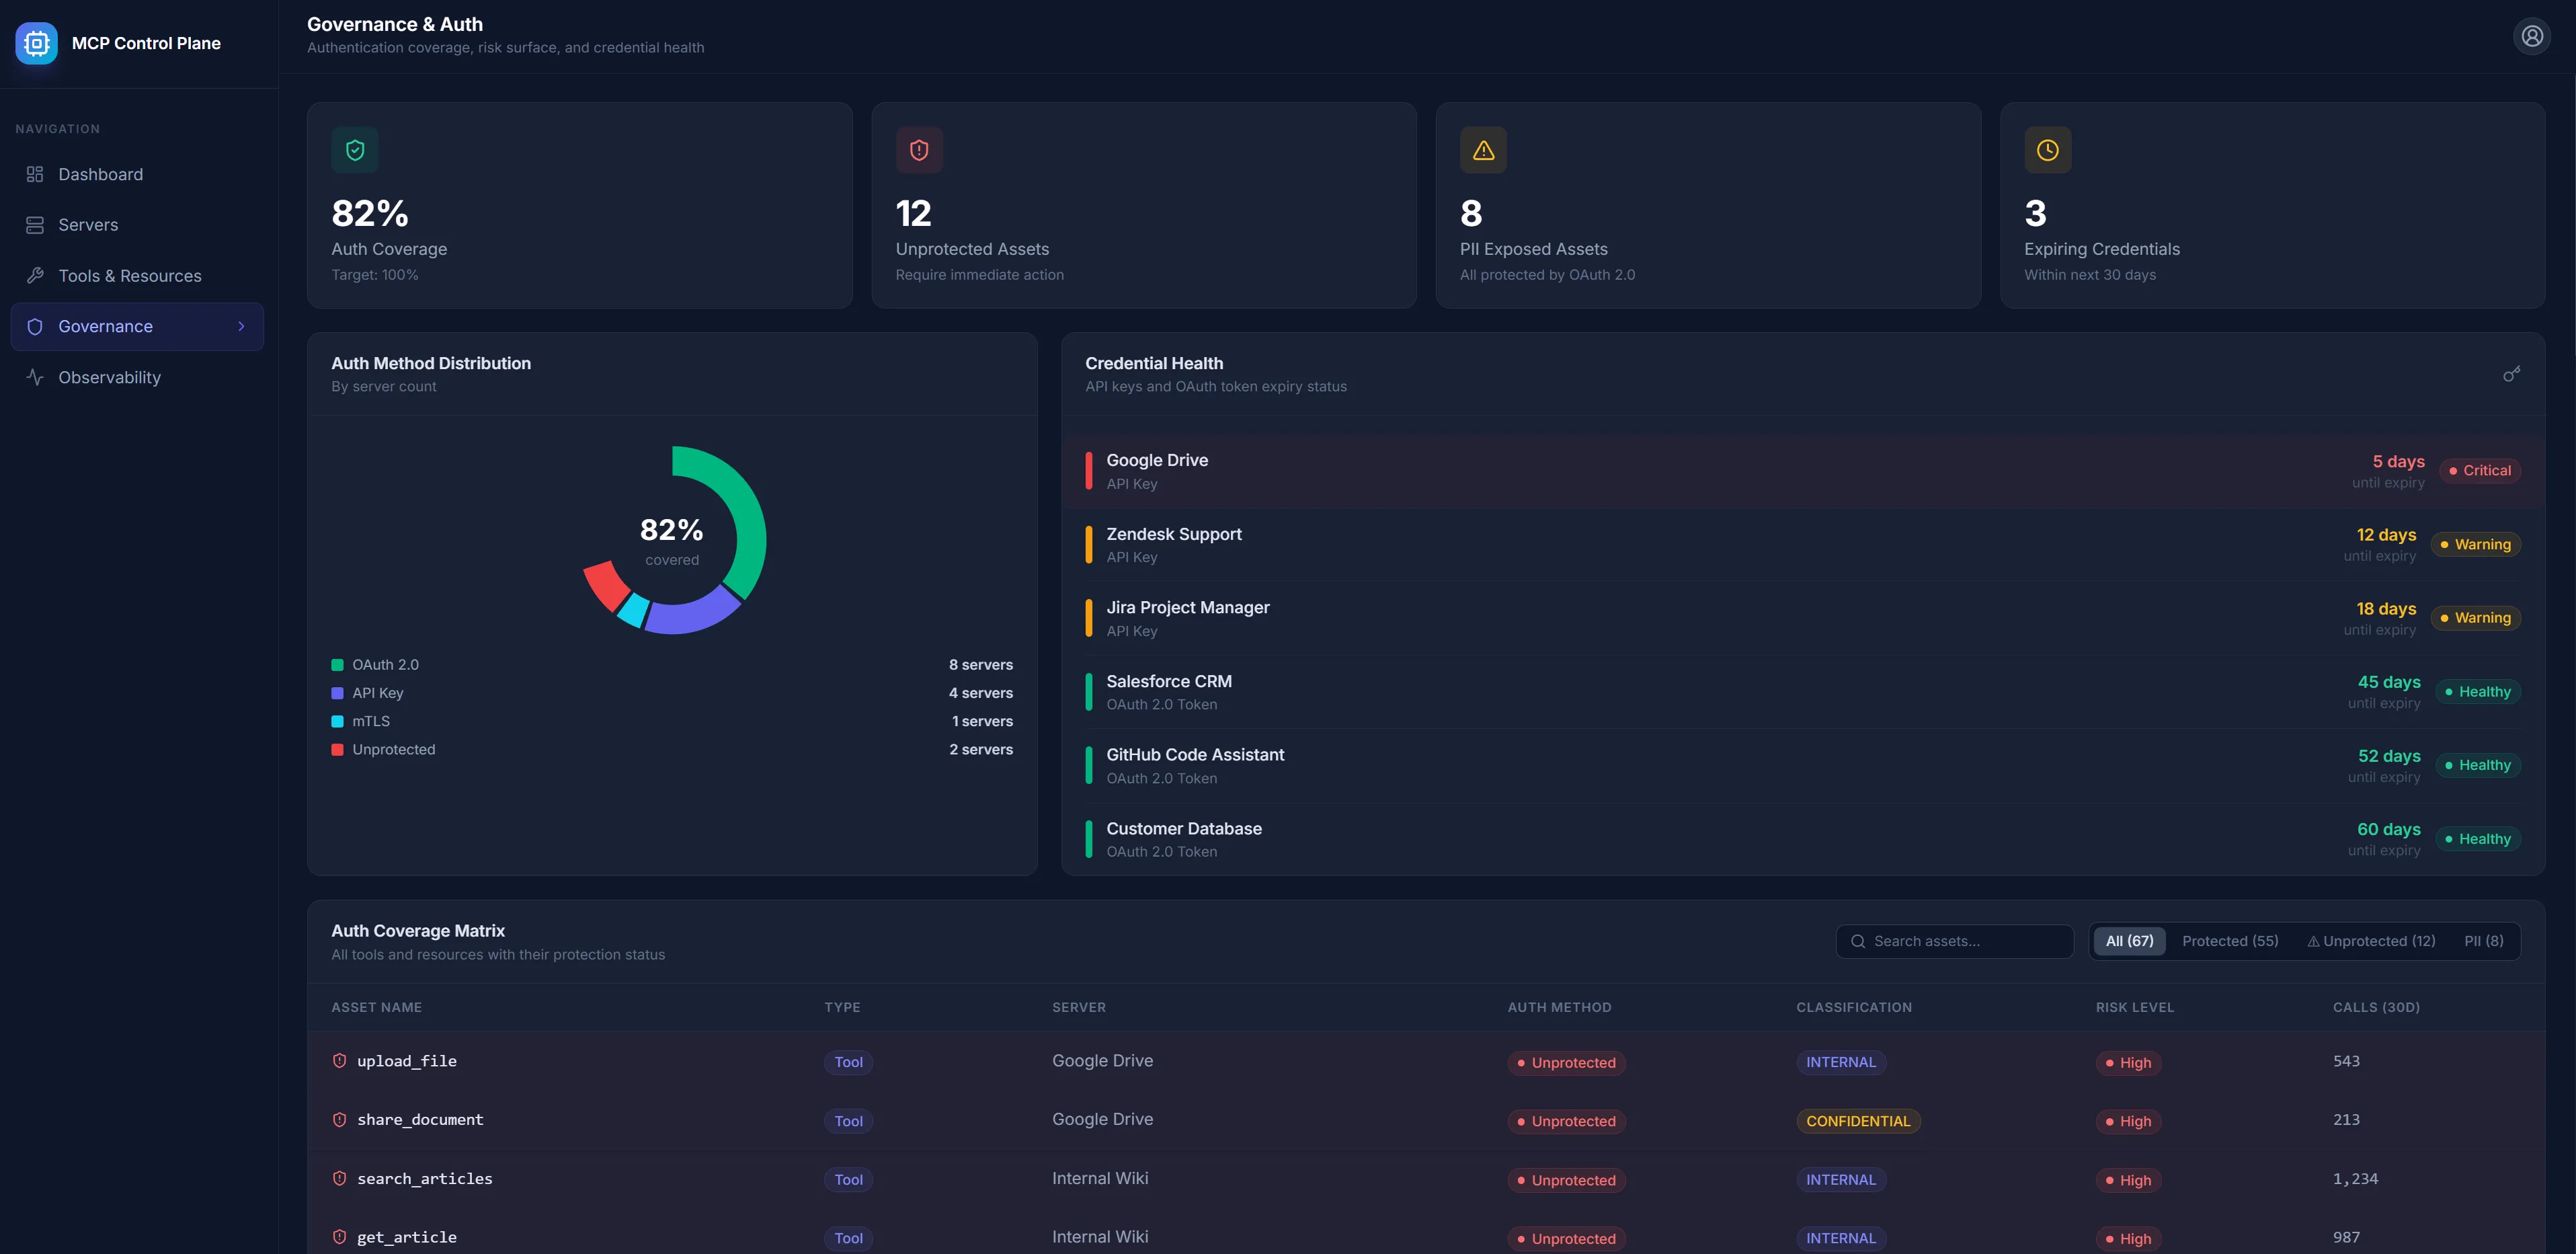
Šios penkios galimybės technologijų vadovui reikalingos nuolat. Katalogas ir Valdymas atsako į klausimą, „kas ką gali kviesti“, ir OAuth prieigos sritis paverčia valdoma saugos politika. Stebėjimas ir Sąnaudų priskyrimas užtikrina, kad kiekvieną užklausą būtų galima audituoti, o DI išlaidos turėtų atsakingą savininką ir biudžetą. Naudojimo analitika padeda palaikyti tvarką kataloge, kad jame neliktų niekam nereikalingų serverių, be reikalo eikvojančių biudžetą.
Toliau pateikti keturi ekranai iš mūsų valdymo sluoksnio prototipo. Tai iliustraciniai pavyzdžiai su pavyzdiniais duomenimis, atitinkančiais įprasto kliento sistemų mastą. Juose matyti, kaip penkios minėtos galimybės virsta funkcijomis, kuriomis komandos naudotųsi kasdien.
Serveriai: viena vieta, kurioje komanda mato, kokie serveriai prijungti ir ar jie yra apsaugoti.
Įrankiai ir ištekliai: čia matote, kokius įrankius ir išteklius agentai gali naudoti ir ar jie yra apsaugoti.
Valdymas ir autorizacija: ekranas, kurį saugos audito metu atsidarysite pirmiausia. Jame matyti neapsaugoti įrankiai ir duomenys bei besibaigiantys prieigos raktai, kurie netrukus galėtų sutrikdyti agentų darbą.
Stebėjimas: tikslus atsakymas į klausimą, „kuris agentas ką padarė ir ar viskas veikia sklandžiai“.
DI jungimas prie įmonių sistemų mums – ne naujiena. MCP tik standartizuoja principą, kurį jau taikome. Mūsų sąskaitų skaitmeninimo projekte DI agentas ištraukia duomenis iš dokumentų ir per REST API perduoda juos tiesiai į kliento ERP sistemą. MCP aprašo būtent tokį agento ir sistemos ryšį – tik pakartotinai naudojama forma, kurią gali perimti bet kuris standartą palaikantis agentas.
Licencija suteikia protą. MCP – tai rankos: standartinis būdas suteikti agentui saugią ir ribotą prieigą prie sistemų, kurių jam reikia, kad būtų naudingas. Valdymo sluoksnis – tai nervų sistema, užtikrinanti kontrolę, stebėjimą ir saugumą, kai organizacijoje agentų vis daugėja.
Pirmasis praktinis žingsnis – ne platformos pirkimas, o sprendimas: kurias jūsų sistemas pirmiausia atverti agentams ir kaip nuo pat pradžių valdyti bei apsaugoti prieigą. Jei norite aptarti būtent tai, pasikalbėkime.